

「AXプロジェクト実践ガイド」シリーズ(全5回: 1 企画, 2 開発, 3 ツール・MCP, 4 ガードレール, 5 セキュリティ・ガバナンス・運用)は、エンタープライズAIシステム導入への体系的なアプローチを提供し、構想から運用までの全ライフサイクルを網羅します。第1回では戦略的企画、第2回では開発手法、第3回では適切なツールとMCP(マルチクラウドプラットフォーム)の選定、第4回では堅牢なガードレール構築に焦点を当てました。最終回となる本第5回「AIシステムにおけるセキュリティ、ガバナンス、LLMOps」では、テストおよび本番稼働移行フェーズにおける重要な考慮事項を取り上げ、セキュリティ制御の統合、包括的なガバナンスフレームワーク、およびAIシステムの運用準備について詳述します。SIプロジェクトとして、このフェーズは統合および権限テストレポート、最終的な本番稼働計画、包括的な運用マニュアル、詳細なAIインシデントランブック、そして監査証拠の明確なマッピングを含む重要な成果物によって完結し、安全かつコンプライアンスに準拠した本番環境への移行を保証します。
AXプロジェクト実践ガイド 連載目次
- AXプロジェクト実践ガイド 第1回 — 戦略的なAIユースケースの選定と要件定義
- AXプロジェクト実践ガイド 第2回 — 既存システム向けオープンソースAI統合パターン
- AXプロジェクト実践ガイド 第3回 — AIエージェントの安全な接続:MCPツール設計、OAuth、防御策のプレイブック
- AXプロジェクト実践ガイド 第4回 — LLMガードレール:セキュアなAI導入のための必須設計とレッドチームテスト
- AXプロジェクト実践ガイド 第5回 — AIセキュリティガバナンスの要:LLMOps、脅威モデリング、本番稼働のための規制遵守 (この記事)
脅威モデリング(MITRE ATLAS、OWASP AI Exchange)
AIシステムの堅牢な防御を確立するには、プロアクティブな対策を継続的な監視と迅速な対応能力と統合する多層的なアプローチが必要です。その中心となるのは、プロアクティブな脅威モデリングであり、展開前に潜在的な脆弱性を特定し軽減するための重要な第一歩です。MITRE ATLASフレームワークは、データポイズニングやモデル回避からサプライチェーン侵害に至るまで、AIシステムのライフサイクル全体にわたる敵対的戦術と技術に関する包括的な知識ベースを提供します。ATLASを活用することで、セキュリティチームは攻撃ベクトルを予測し、回復力のあるアーキテクチャを設計できます。これを補完するOWASP AI Exchangeは、一般的なAIセキュリティリスクとベストプラクティスに関するコミュニティ主導の洞察を提供し、AIアプリケーションの安全なコーディングおよび構成標準の開発を支援します。
サプライチェーンセキュリティ(ModelScanとsafetensors、Trivy、Syft SBOM、OpenBao、Falco)
データソース、事前学習済みモデル、ライブラリ、インフラストラクチャコンポーネントを含むAIサプライチェーンは、広範な攻撃対象領域を提示します。各段階で堅牢な制御を実装することが重要です。ModelScanのようなツールやsafetensorsのようなメカニズムは、悪意のあるコードやバックドアがないか展開前にチェックし、AIモデルの整合性と出所を検証するために不可欠です。コンテナ化されたAIワークロードの場合、Trivyのようなオープンソーススキャナーは、コンテナイメージやファイルシステム内の脆弱性を特定でき、Syftは正確なSBOM(ソフトウェア部品表)を生成し、依存関係の透明性を提供します。シークレット管理は最重要事項です。OpenBaoは、APIキー、モデルアクセスAPIトークン、その他の機密認証情報を管理するための安全なプラットフォームを提供し、露出を制限します。ランタイムセキュリティは、Falcoのようなツールによってさらに強化されます。Falcoは、行動ルールに基づいてリアルタイムの脅威検出を提供し、AIワークロード内の疑わしいアクティビティを警告します。オープンソースプロジェクトを利用する場合、組織は関連するすべてのライセンスを徹底的にレビューし、法的および運用上のリスクを回避するために遵守することが不可欠です。
データルール(流出許可範囲、保持期間、データレジデンシー)
厳格なデータガバナンスルールは、AIセキュリティとコンプライアンスの基盤です。組織は、AIシステムがどのデータを使用できるか、どのデータを生成または抽出できるか、そしてどのような条件下でそれらを許可するかを明確に定義する必要があります。ポリシーは、モデル出力や不正アクセスを通じて制御された環境から機密情報が流出するのを防ぐためのデータ流出制御に対処する必要があります。データ保持ポリシーは、規制要件とビジネスニーズに沿って、潜在的に機密性の高いAIデータの無期限の保存を防ぎます。さらに、データレジデンシー要件は、特にグローバル展開の場合、AIデータがどこに保存され処理されるかを規定し、地域のデータ保護法への準拠を確実にします。これらのポリシーは、データ漏洩、コンプライアンス違反、知的財産盗難に関連するリスクを軽減します。
規制マップ(EU AI Act;韓国のAI基本法と個人データ法;日本のAI推進法、AI事業者ガイドライン、APPI — 一次情報源で日付を確認するよう読者に伝えてください)
AIに関するグローバルな規制状況は急速に進化しており、プロアクティブなマッピングとコンプライアンスが求められます。画期的な規制である欧州連合のEU AI Actは、リスクベースのアプローチを確立し、高リスクAIシステムに厳格な要件を課しています。韓国では、AI基本法と個人データ保護法が倫理的でセキュアなAI開発を導きます。日本のAI推進法は、AI事業者ガイドラインおよび個人情報保護法(APPI)とともに、責任あるAI利用の枠組みを定めています。組織はこれらの立法動向を継続的に監視し、施行日と具体的な規定を一次情報源から直接確認する必要があります。これらの規制を内部のAI開発および展開プロセスにマッピングすることは、法的罰則を回避し、国民の信頼を醸成するために不可欠です。
ガバナンス(AIインベントリ、システムカード、承認フロー、監査証跡、AIインシデント対応)
効果的なAIガバナンスには、インベントリ、承認、監査、インシデント対応を網羅する構造化されたフレームワークが必要です。すべての展開済みおよび実験的なAIシステムのAIインベントリを、モデルの目的、データソース、パフォーマンス指標、リスク評価に関する詳細なシステムカードとともに維持することは、不可欠な可視性を提供します。堅牢な承認ワークフローは、AIシステムが展開前に必要なセキュリティ、倫理、コンプライアンスレビューを受けることを保証します。すべてのモデル変更、データアクセス、ガバナンス決定に関する不変の監査証跡は、説明責任と規制遵守のために不可欠です。AIインシデント対応を既存のSOC(セキュリティオペレーションセンター)手順に統合することは重要です。これには、プロンプトインジェクション攻撃やモデルポイズニングなど、AI固有のセキュリティインシデントを特定、封じ込め、根絶、復旧するための明確なプロトコルの定義が含まれます。
LLMOps(Langfuseによる品質とコスト監視、プロンプトとモデルのバージョン管理、シャドウリリースとカナリアリリース、ドリフト)
LLMOps(大規模言語モデル運用)は、LLMのライフサイクルにDevOps原則を拡張し、安全で信頼性が高く効率的な運用を保証します。Langfuseのようなツールは、LLMの品質、コスト、遅延を監視するために不可欠であり、運用パフォーマンスと潜在的な異常に関する重要な洞察を提供します。堅牢なプロンプトおよびモデルのバージョン管理を実装することで、変更を正確に追跡し、ロールバックを可能にし、再現性を確保します。シャドウリリースやカナリアリリースのような高度なデプロイ戦略は、新しいモデルバージョンを安全に導入するために不可欠であり、パフォーマンスとセキュリティ指標を監視しながらライブトラフィックに徐々に公開することでリスクを最小限に抑えます。入力データの変化や現実世界の状況により、モデルのパフォーマンスが時間とともに低下するモデルドリフトの継続的な監視は、正確性を維持し、予期せぬモデル動作から生じる可能性のあるセキュリティ脆弱性を防ぐために不可欠です。
本番稼働チェックリスト:AIシステムの準備状況の確認
包括的な本番稼働チェックリストは、AIシステムの本番展開前に運用上およびセキュリティ上の準備状況を検証するために不可欠です。このチェックリストにより、技術的な統合から規制遵守まで、すべての重要な側面が徹底的にレビューされ、承認されます。
| カテゴリ | チェックリスト項目 | 説明 |
|---|---|---|
| セキュリティ | 脅威モデルレビュー完了 | 特定されたすべての脅威と軽減策について、MITRE ATLASおよびOWASP AI Exchangeに対する最終検証。 |
| サプライチェーンセキュリティ検証済み | ModelScan/safetensorsによる整合性チェック、SBOM(Syft)レビュー、Trivyスキャン、シークレット管理のためのOpenBao統合、Falcoルールのアクティブ化。 | |
| アクセス制御監査済み | すべてのAIシステムコンポーネントおよびデータに対し、最小権限の原則を適用し、統合および権限テストレポートを承認済み。 | |
| ガバナンス | データガバナンスポリシー適用済み | データ流出、保持、レジデンシーに関するルールが設定され、テスト済み。 |
| 規制遵守確認済み | EU AI Act、韓国のAI関連法、日本のAI関連法に対するマッピングが検証され、監査証拠が準備済み。 | |
| AIインシデント対応計画準備完了 | AI固有のランブックがSOC手順と統合され、チームが訓練済み。 | |
| 運用 (LLMOps) | 監視とアラート設定済み | 品質、コスト、ドリフト、パフォーマンス監視のためのLangfuseまたは類似ツール。アラートは既存システムと統合済み。 |
| バージョン管理とロールバックメカニズム | プロンプトおよびモデルのバージョン管理システムが完全に稼働し、テスト済み。 | |
| デプロイ戦略定義済み | シャドウ/カナリアリリース手順が文書化され、使用準備完了。 | |
| 運用マニュアルとランブック最終版 | 日常管理およびインシデント処理のための包括的なドキュメント。 |
この回の成果物サンプル
以下は、オープンソースのAXラボを基にしたこのフェーズの成果物サンプルです。組織の環境に合わせて調整してご利用ください。要件定義書の全体(Excel)はAXプロジェクト実践ガイドのハブからダウンロードできます。
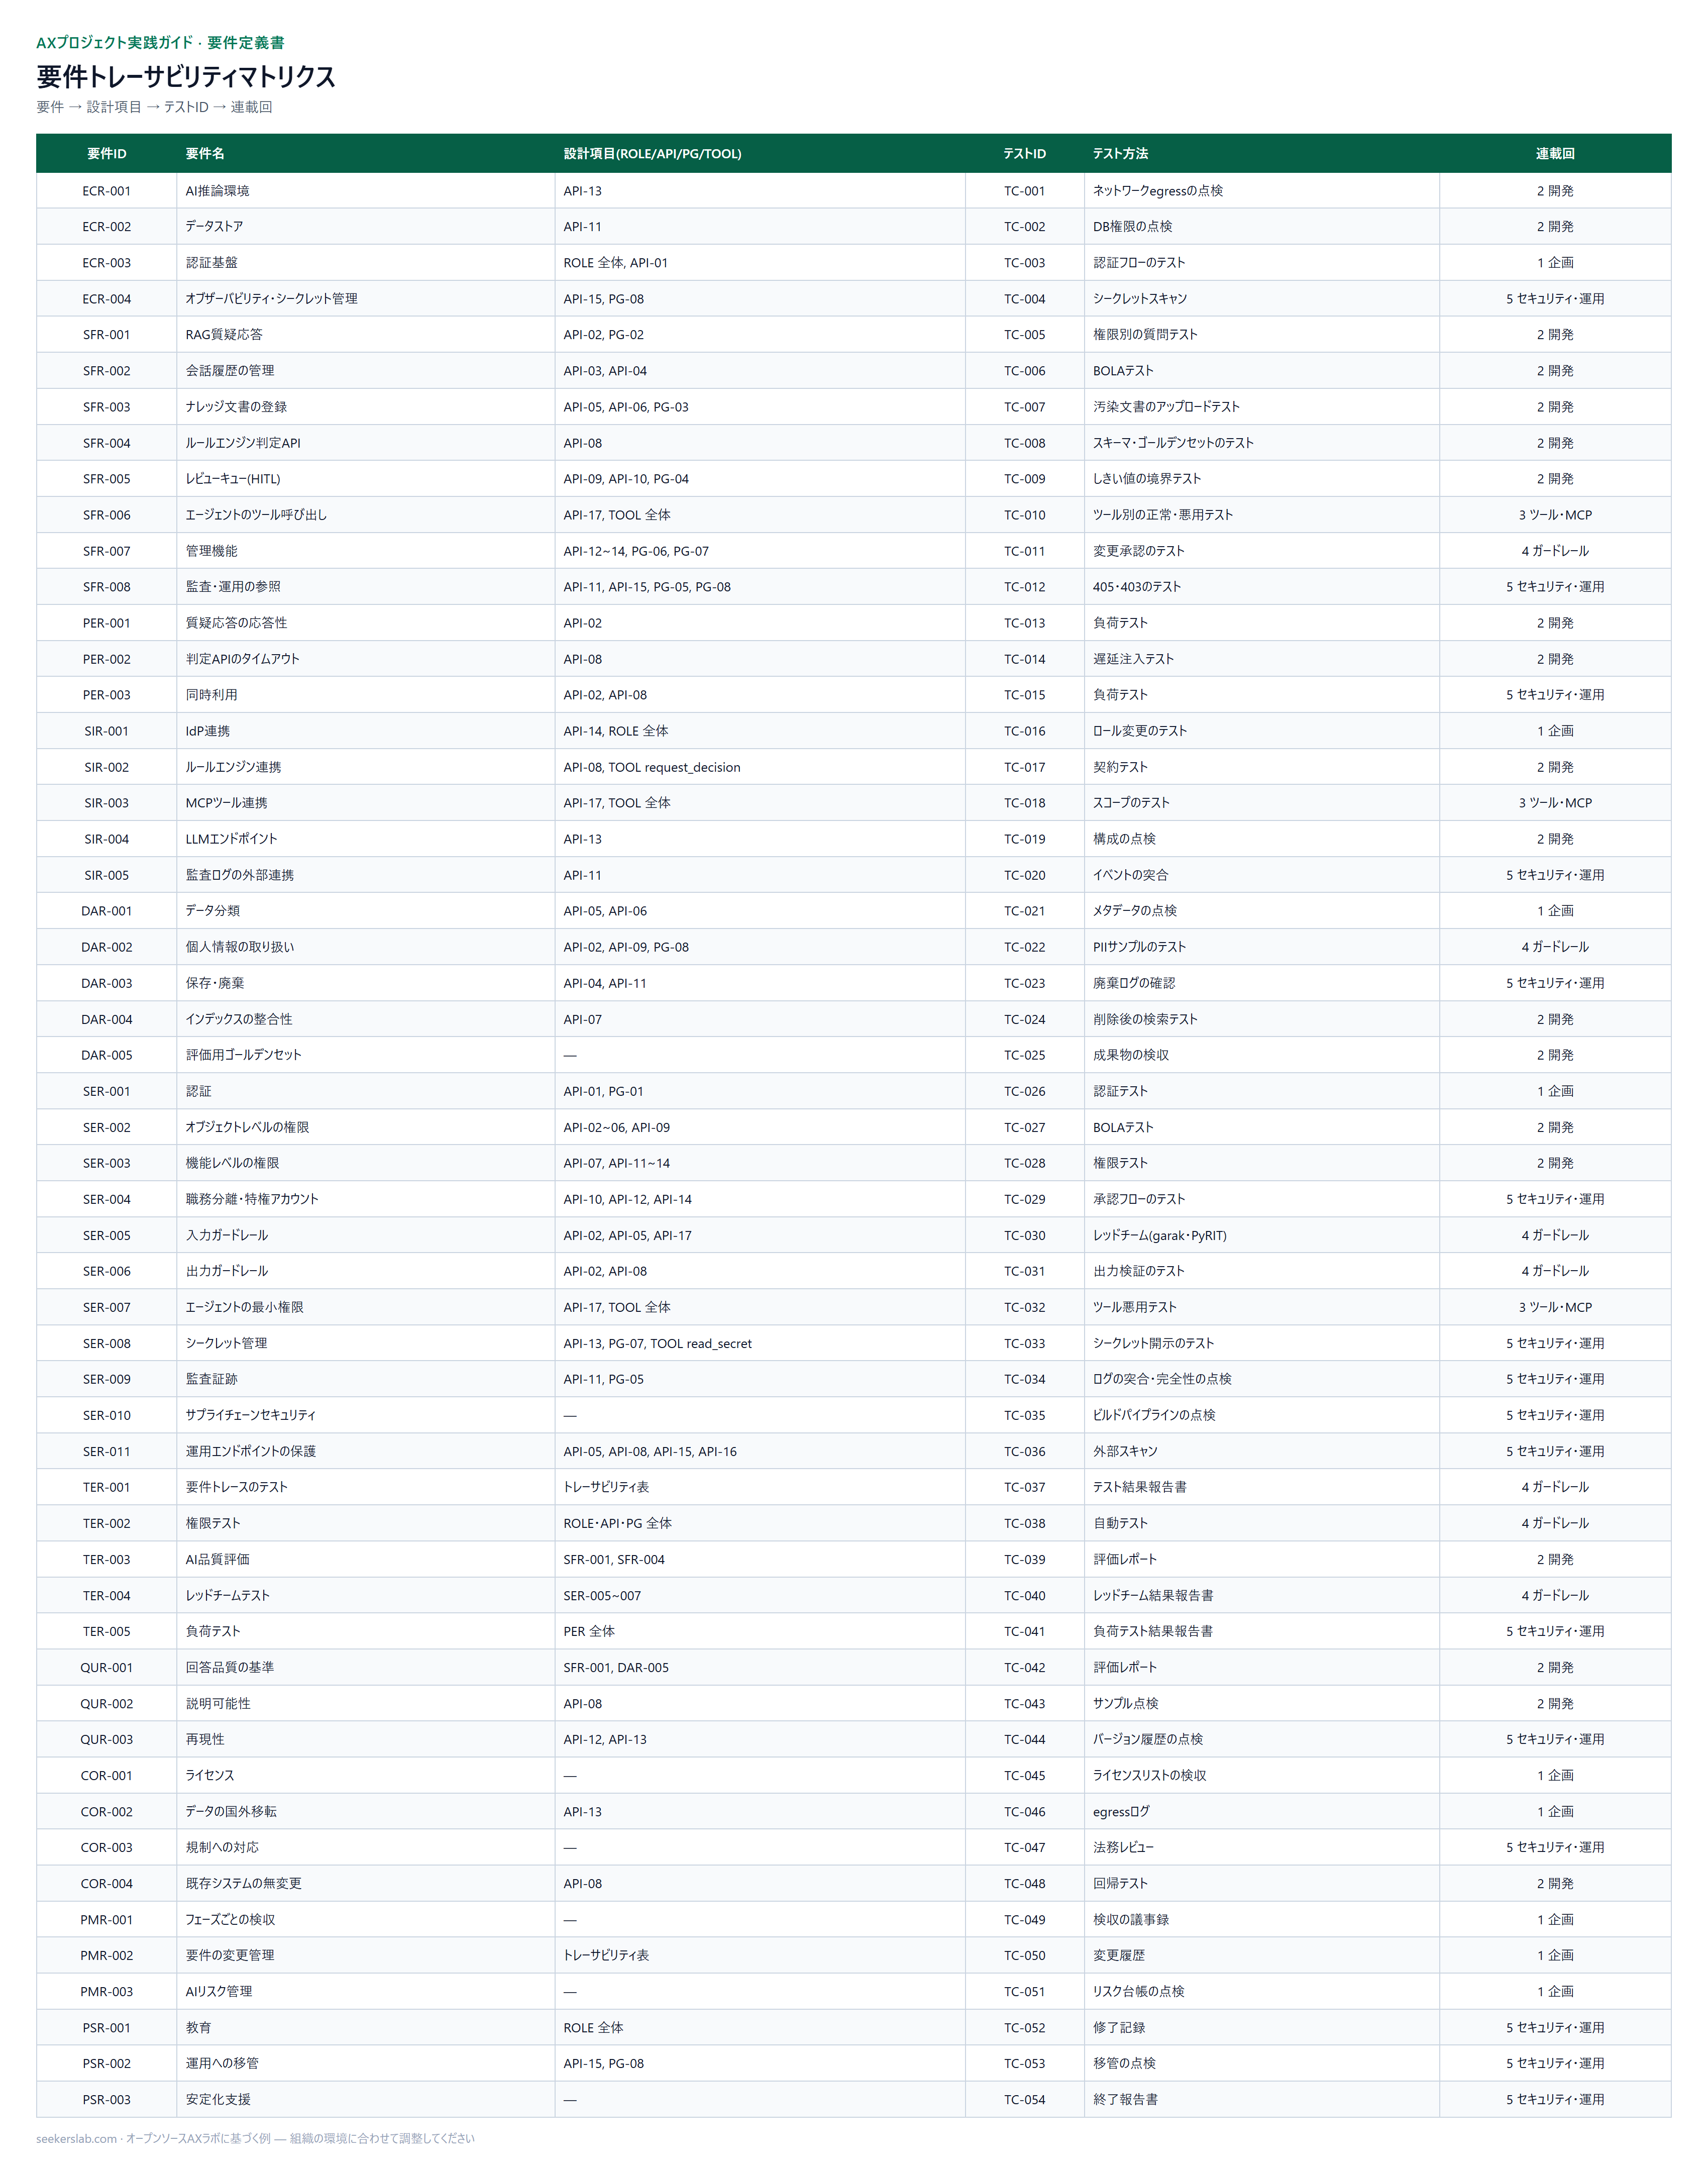 要件トレーサビリティマトリクス — 要件 → 設計項目 → テストID → 連載回
表で見る: 要件トレーサビリティマトリクス
| 要件ID | 要件名 | 設計項目(ROLE/API/PG/TOOL) | テストID | テスト方法 | 連載回 |
|---|---|---|---|---|---|
| ECR-001 | AI推論環境 | API-13 | TC-001 | ネットワークegressの点検 | 2 開発 |
| ECR-002 | データストア | API-11 | TC-002 | DB権限の点検 | 2 開発 |
| ECR-003 | 認証基盤 | ROLE 全体, API-01 | TC-003 | 認証フローのテスト | 1 企画 |
| ECR-004 | オブザーバビリティ・シークレット管理 | API-15, PG-08 | TC-004 | シークレットスキャン | 5 セキュリティ・運用 |
| SFR-001 | RAG質疑応答 | API-02, PG-02 | TC-005 | 権限別の質問テスト | 2 開発 |
| SFR-002 | 会話履歴の管理 | API-03, API-04 | TC-006 | BOLAテスト | 2 開発 |
| SFR-003 | ナレッジ文書の登録 | API-05, API-06, PG-03 | TC-007 | 汚染文書のアップロードテスト | 2 開発 |
| SFR-004 | ルールエンジン判定API | API-08 | TC-008 | スキーマ・ゴールデンセットのテスト | 2 開発 |
| SFR-005 | レビューキュー(HITL) | API-09, API-10, PG-04 | TC-009 | しきい値の境界テスト | 2 開発 |
| SFR-006 | エージェントのツール呼び出し | API-17, TOOL 全体 | TC-010 | ツール別の正常・悪用テスト | 3 ツール・MCP |
| SFR-007 | 管理機能 | API-12~14, PG-06, PG-07 | TC-011 | 変更承認のテスト | 4 ガードレール |
| SFR-008 | 監査・運用の参照 | API-11, API-15, PG-05, PG-08 | TC-012 | 405・403のテスト | 5 セキュリティ・運用 |
| PER-001 | 質疑応答の応答性 | API-02 | TC-013 | 負荷テスト | 2 開発 |
| PER-002 | 判定APIのタイムアウト | API-08 | TC-014 | 遅延注入テスト | 2 開発 |
| PER-003 | 同時利用 | API-02, API-08 | TC-015 | 負荷テスト | 5 セキュリティ・運用 |
| SIR-001 | IdP連携 | API-14, ROLE 全体 | TC-016 | ロール変更のテスト | 1 企画 |
| SIR-002 | ルールエンジン連携 | API-08, TOOL request_decision | TC-017 | 契約テスト | 2 開発 |
| SIR-003 | MCPツール連携 | API-17, TOOL 全体 | TC-018 | スコープのテスト | 3 ツール・MCP |
| SIR-004 | LLMエンドポイント | API-13 | TC-019 | 構成の点検 | 2 開発 |
| SIR-005 | 監査ログの外部連携 | API-11 | TC-020 | イベントの突合 | 5 セキュリティ・運用 |
| DAR-001 | データ分類 | API-05, API-06 | TC-021 | メタデータの点検 | 1 企画 |
| DAR-002 | 個人情報の取り扱い | API-02, API-09, PG-08 | TC-022 | PIIサンプルのテスト | 4 ガードレール |
| DAR-003 | 保存・廃棄 | API-04, API-11 | TC-023 | 廃棄ログの確認 | 5 セキュリティ・運用 |
| DAR-004 | インデックスの整合性 | API-07 | TC-024 | 削除後の検索テスト | 2 開発 |
| DAR-005 | 評価用ゴールデンセット | — | TC-025 | 成果物の検収 | 2 開発 |
| SER-001 | 認証 | API-01, PG-01 | TC-026 | 認証テスト | 1 企画 |
| SER-002 | オブジェクトレベルの権限 | API-02~06, API-09 | TC-027 | BOLAテスト | 2 開発 |
| SER-003 | 機能レベルの権限 | API-07, API-11~14 | TC-028 | 権限テスト | 2 開発 |
| SER-004 | 職務分離・特権アカウント | API-10, API-12, API-14 | TC-029 | 承認フローのテスト | 5 セキュリティ・運用 |
| SER-005 | 入力ガードレール | API-02, API-05, API-17 | TC-030 | レッドチーム(garak・PyRIT) | 4 ガードレール |
| SER-006 | 出力ガードレール | API-02, API-08 | TC-031 | 出力検証のテスト | 4 ガードレール |
| SER-007 | エージェントの最小権限 | API-17, TOOL 全体 | TC-032 | ツール悪用テスト | 3 ツール・MCP |
| SER-008 | シークレット管理 | API-13, PG-07, TOOL read_secret | TC-033 | シークレット開示のテスト | 5 セキュリティ・運用 |
| SER-009 | 監査証跡 | API-11, PG-05 | TC-034 | ログの突合・完全性の点検 | 5 セキュリティ・運用 |
| SER-010 | サプライチェーンセキュリティ | — | TC-035 | ビルドパイプラインの点検 | 5 セキュリティ・運用 |
| SER-011 | 運用エンドポイントの保護 | API-05, API-08, API-15, API-16 | TC-036 | 外部スキャン | 5 セキュリティ・運用 |
| TER-001 | 要件トレースのテスト | トレーサビリティ表 | TC-037 | テスト結果報告書 | 4 ガードレール |
| TER-002 | 権限テスト | ROLE・API・PG 全体 | TC-038 | 自動テスト | 4 ガードレール |
| TER-003 | AI品質評価 | SFR-001, SFR-004 | TC-039 | 評価レポート | 2 開発 |
| TER-004 | レッドチームテスト | SER-005~007 | TC-040 | レッドチーム結果報告書 | 4 ガードレール |
| TER-005 | 負荷テスト | PER 全体 | TC-041 | 負荷テスト結果報告書 | 5 セキュリティ・運用 |
| QUR-001 | 回答品質の基準 | SFR-001, DAR-005 | TC-042 | 評価レポート | 2 開発 |
| QUR-002 | 説明可能性 | API-08 | TC-043 | サンプル点検 | 2 開発 |
| QUR-003 | 再現性 | API-12, API-13 | TC-044 | バージョン履歴の点検 | 5 セキュリティ・運用 |
| COR-001 | ライセンス | — | TC-045 | ライセンスリストの検収 | 1 企画 |
| COR-002 | データの国外移転 | API-13 | TC-046 | egressログ | 1 企画 |
| COR-003 | 規制への対応 | — | TC-047 | 法務レビュー | 5 セキュリティ・運用 |
| COR-004 | 既存システムの無変更 | API-08 | TC-048 | 回帰テスト | 2 開発 |
| PMR-001 | フェーズごとの検収 | — | TC-049 | 検収の議事録 | 1 企画 |
| PMR-002 | 要件の変更管理 | トレーサビリティ表 | TC-050 | 変更履歴 | 1 企画 |
| PMR-003 | AIリスク管理 | — | TC-051 | リスク台帳の点検 | 1 企画 |
| PSR-001 | 教育 | ROLE 全体 | TC-052 | 修了記録 | 5 セキュリティ・運用 |
| PSR-002 | 運用への移管 | API-15, PG-08 | TC-053 | 移管の点検 | 5 セキュリティ・運用 |
| PSR-003 | 安定化支援 | — | TC-054 | 終了報告書 | 5 セキュリティ・運用 |
FAQ
Q1: 従来の脅威モデリングとAI固有の脅威モデリングの主な違いは何ですか?
従来の脅威モデリングは、一般的なソフトウェアの脆弱性やネットワークの悪用(エクスプロイト)に焦点を当てます。MITRE ATLASやOWASP AI Exchangeのようなフレームワークに代表されるAI固有の脅威モデリングは、データ取得からモデル展開までのAIライフサイクル全体を考慮し、データポイズニング、モデルへの敵対的攻撃、プロンプトインジェクション、モデルインバージョン、推論攻撃など、AIに特有のリスクを網羅します。
Q2: AIサプライチェーンセキュリティは、従来のソフトウェアサプライチェーンセキュリティと比較して、なぜ特に課題が多いのでしょうか?
AIサプライチェーンは本質的に複雑で不透明であり、トレーニングデータセット、第三者からの事前学習済み基盤モデル、特殊なライブラリ、推論APIなど、多様なコンポーネーントを伴います。特に大規模で不透明なモデルの各コンポーネントの整合性とセキュリティを検証し、多数のオープンソース要素のライセンスを管理することは、依存関係がより明確で検証可能な従来のソフトウェアよりも大きな課題となります。
Q3: EU AI Actのような進化するAI規制は、AIプロジェクトの緊急の本番稼働計画にどのように影響しますか?
進化する規制は、事前のコンプライアンス評価を必要とすることで、本番稼働計画に直接影響を与えます。例えば、EU AI Actのリスクベースのアプローチは、高リスクAIシステムに対して、適合性評価、堅牢なリスク管理システムの導入、データガバナンスの確保、詳細な技術文書と人間の監視の維持を要求する場合があります。これらの要件は、展開前の必須検証ステップにつながり、プロジェクトライフサイクルの早期に対処しないと本番稼働が遅れる可能性があります。
Q4: LLMドリフトとは何ですか。また、その監視がAI運用にとって不可欠なのはなぜですか?
LLMドリフトとは、現実世界のデータ分布、ユーザーインタラクションパターン、または環境要因の変化により、大規模言語モデルのパフォーマンスが時間の経過とともに低下したり、その挙動が変化したりすることを指します。Langfuseのようなツールを使用してLLMドリフトを監視することは不可欠です。なぜなら、それがビジネス成果、ユーザーの信頼に影響を与えたり、タイムリーに対処しないとセキュリティインシデントにつながる可能性のある、精度の低下、偏った出力の増加、または新たな脆弱性の出現を示す可能性があるためです。
Q5: 組織はAIシステムの監査可能性と説明責任をどのように確保できますか?
AIシステムの監査可能性と説明責任を確保するには、詳細なシステムカードを備えたAIインベントリの維持、モデルとプロンプトの堅牢なバージョン管理の実装、モデル変更の明確な承認ワークフローの確立、およびすべてのデータアクセス、モデルトレーニング実行、運用上の決定に関する不変の監査証跡の作成を含む包括的なアプローチが必要です。AIインシデント対応計画の統合と、文書化された証拠によるコンプライアンスの実証も、内部および外部監査のために重要です。
AIシステムがエンタープライズ運用に深く組み込まれるにつれて、セキュリティ、ガバナンス、および堅牢なLLMOpsの原則は最重要であり続けるでしょう。「AXプロジェクト実践ガイド」シリーズは、AIシステム管理の旅が継続的な適応と改善のものであることを認識し、永続的な運用上の卓越性を確立することに焦点を当てて締めくくられます。今後の議論では、自律型AIエージェントセキュリティの進化する最前線や、高度なインテリジェントシステムを取り巻く複雑な倫理的考慮事項について、さらに深く掘り下げることになるでしょう。
← 前の記事: AXプロジェクト実践ガイド 第4回 — LLMガードレール:セキュアなAI導入のための必須設計とレッドチームテスト
AXプロジェクトのご相談
既存システムにAIを加えるAXプロジェクトを、ユースケースの選定・要件定義から構築まで、SeekersLabがSI方式でご支援します。導入をご検討中の方はお気軽にお問い合わせください。
- メール: contact@seekerslab.com
- 電話: +82-2-2039-8160(平日 09:00〜18:00、韓国時間)