

エンタープライズレベルでのAI導入への道のりは複雑であり、潜在能力を具体的なビジネス価値へと転換するためには構造化されたアプローチが求められます。本「AXプロジェクト実践ガイド」シリーズ(全5回: 1 企画, 2 開発, 3 ツール・MCP, 4 ガードレール, 5 セキュリティ・ガバナンス・運用)は、堅牢な企画、開発、実装、ガバナンスを確保し、組織がこの戦略的な取り組みを推進できるよう設計されています。第1回では、初期プロジェクトのキックオフと包括的な分析を含む、基盤となる重要な要素である「企画」に焦点を当てます。その後の回では、「開発」(第2回)、「ツール・MCP」(第3回)、「ガードレール」(第4回)、そして「セキュリティ、ガバナンス・運用」(第5回)について詳しく掘り下げていきます。
AXプロジェクト実践ガイド 連載目次
システムインテグレーション(SI)プロジェクトのキックオフと分析として構造化されたこの初期フェーズは、成功するAccelerated Experience(AX)イニシアチブの基盤を確立します。このフェーズの主要な成果物には、詳細なプロジェクト計画、包括的なAIリスクレジスター、正確な要件定義書、明確に定義された役割と責任、データ分類フレームワーク、そして堅牢なユースケース評価シートが含まれます。これらの成果物は、アラインメントを確保し、リスクを軽減し、プロジェクトライフサイクル全体にわたる明確な期待値を設定します。
AXとDX
デジタルトランスフォーメーション(DX)は、世界中の組織にとって主要な戦略的必須事項であり、プロセスのデジタル化、運用効率の向上、データ活用による情報に基づいた意思決定に焦点を当ててきました。Accelerated Experience(AX)は、次の進化段階を表します。そこでは、AIと高度な自動化が単にデジタル化するだけでなく、人間の能力を根本的に拡張し、複雑な認知タスクを自動化し、前例のない速度と規模で超パーソナライズされた体験を提供するように統合されます。
AIの適用領域(ルールエンジン 'Else' ブランチ、手動レビューキュー、ドキュメント中心の業務)
既存のエンタープライズシステムにおいて、AIは拡張と最適化に適した領域に戦略的に適合します。これには通常、以下が含まれます。
- ルールエンジン 'Else' ブランチ: AIは、従来のルールベースエンジンでは処理できない例外や複雑なシナリオをインテリジェントに処理し、定義済みのロジックを超えてソリューションを推論することで、手動介入を大幅に削減し、スループットを向上させます。
- 手動レビューキュー: 金融取引、法的文書分析、セキュリティインシデントのトリアージなどの分野における大量の反復的なレビュータスクは、AIによって劇的に効率化され、重要な項目は人間のレビューのためにフラグ付けしつつ、ルーティンなケースは自動的に処理されます。
- ドキュメント中心のワークフロー: AIを搭載した自然言語処理(NLP)モデルは、膨大な非構造化データセットからの情報の抽出、要約、分類を自動化し、法的調査、顧客サービス、研究におけるプロセスを加速させます。
ユースケース評価(価値、実現可能性、データ準備状況、リスク、可逆性)
適切なAIユースケースを特定することは、投資収益率を最大化し、導入を成功させる上で極めて重要です。構造化されたアプローチにより、AIイニシアチブが主要なビジネス目標および戦略的優先事項と整合していることを保証します。各潜在的なユースケースは、事前定義された一連の基準に対して厳格な評価を受ける必要があります。
- 価値(ビジネスインパクトとROI): AIソリューションが提供する潜在的な財務上の利益(コスト削減、収益創出)、運用効率、または戦略的優位性を定量化します。
- 実現可能性(技術的準備状況と複雑性): 技術的な実現可能性、必要なインフラストラクチャの可用性、スキルセット、およびAIモデルの開発と統合の複雑さを評価します。
- データ準備状況(可用性、品質、量、アノテーション): モデルのトレーニングと運用に必要なデータの存在、アクセス可能性、クリーンさ、関連性、量を評価します。重要な点として、データアノテーションと準備に必要な労力も評価します。
- リスク(セキュリティ、倫理、運用): 潜在的なセキュリティ脆弱性(例: 敵対的攻撃)、倫理的懸念(例: バイアス、公平性、透明性)、および運用上のリスク(例: 信頼性、誤検知)を特定します。
- 可逆性(ロールバックまたは手動上書きの容易さ): AIシステムが以前の状態にどれだけ簡単に戻せるか、またはAIシステムが誤動作した場合に人間のオペレーターがどれだけ簡単に上書きまたは介入できるかを測定します。
ユースケース評価シートは、潜在的なAXプロジェクトを比較し、優先順位を付けるための定量的なフレームワークを提供します。
| 評価項目 | 重み(例) | スコア(1-5) | 加重スコア | 備考 |
|---|---|---|---|---|
| ビジネス価値 | 30% | 4 | 1.2 | X部門での大幅なコスト削減の可能性。 |
| 技術的実現可能性 | 20% | 3 | 0.6 | レガシーシステムYとの統合が必要。 |
| データ準備状況 | 25% | 5 | 1.25 | 高品質でラベル付けされたデータがすでに利用可能。 |
| リスクプロファイル | 15% | 2 | 0.3 | 倫理的リスクは低いが、データアクセスからのセキュリティリスクは中程度。 |
| 可逆性 | 10% | 4 | 0.4 | 容易なヒューマン・イン・ザ・ループでのフォールバック。 |
| 合計スコア | 3.75 | |||
オープンソースモデルと商用モデル、およびライセンス
オープンソースAIモデルと商用AIモデルのどちらを選択するかは、極めて重要な決定です。Llama 3、Mistral、Gemmaなどのオープンソースモデルは、柔軟性、透明性、そして多くの場合、初期コストの低さという利点を提供します。しかし、組織はライセンス(例: Apache 2.0、MIT、商用利用条項を持つ可能性のあるLlama 2のような特定のコミュニティライセンス)を綿密に検証する必要があります。なぜなら、商用利用、再配布、または変更に関する制限は、デプロイメントと知的財産権に重大な影響を与える可能性があるからです。すべての組織は、統合前にあらゆるオープンソースライセンスの全体的な意味合いを検討し、理解することが不可欠です。商用モデルは、費用が高くなる可能性がありますが、多くの場合、エンタープライズグレードのサポート、パフォーマンス保証、事前トレーニング済みの機能が付属しています。この選択に影響を与える要因には、パフォーマンス要件、データプライバシーに関する懸念、カスタムファインチューニングの必要性、長期的なメンテナンスコストが含まれます。
ベースライン測定後の成功基準の合意
AIソリューションの開発に先立ち、明確に定義された主要業績評価指標(KPI)と成功基準を確立する必要があります。これらの指標は定量化可能であり、特定されたビジネス価値に直接関連付けられている必要があります。決定的に重要なのは、現在のパフォーマンスのベースライン測定値を記録することです。このベースラインは、AIソリューションのインパクトとROIが実装後に評価される客観的な参照点となり、改善が測定可能で検証可能であることを保証します。
リスク分類(EU AI Actのティア、韓国AI基本法の高影響AI)
AIリスクレジスターの作成は、AIシステムがもたらす特有の脅威を管理するために不可欠です。このレジスターは、潜在的なリスクを体系的に特定し、その発生可能性と影響を評価し、軽減戦略を概説します。一般的なAI固有のリスクには以下が含まれます。
- データプライバシーリスク: トレーニングまたは推論に使用される機密データへの不正アクセスまたは誤用。
- バイアスと公平性のリスク: バイアスのかかったトレーニングデータまたはアルゴリズム設計により、AIモデルが不公平または差別的な決定を下すこと。
- ハルシネーションリスク: 生成AIモデルが事実と異なる、または意味不明な出力を生成すること。
- 敵対的攻撃リスク: 悪意のあるアクターがAIモデルを意図しない方法で操作すること(例: データポイズニング、モデル回避)。
- 運用障害リスク: 予期せぬエラー、パフォーマンスの低下、またはシステムダウンタイムがビジネス運用に影響を与えること。
- 透明性と説明可能性のリスク: AIモデルの決定を理解または説明できないため、アカウンタビリティとデバッグが妨げられること。
進化するAI規制の状況を把握することは極めて重要です。例えば、EU AI ActはAIシステムを異なるリスクティアに分類しています。
- 許容できないリスク: 基本的権利に対する明確な脅威となると見なされるAIシステム(例: 政府によるソーシャルスコアリング)は禁止されます。
- 高リスク: 製品の安全部品、雇用、重要インフラ、法執行、民主的プロセスなどの重要な分野で使用されるAIシステム。これらには、厳格な適合性評価、リスク管理システム、人間による監視、堅牢なデータガバナンスが必要です。
- 限定リスク: 特定の透明性義務を持つAIシステム(例: チャットボットはAIであることを開示する必要がある)。
- 最小リスク: 大多数のAIシステム(例: スパムフィルター)であり、義務は最小限か、またはありません。
同様に、韓国のAI基本法は、AIの責任ある開発と利用を強調し、倫理原則、安全性、透明性を推進しています。組織はまた、OWASP Top 10 for LLMアプリケーションなどのセキュリティ標準も考慮する必要があります。これは、プロンプトインジェクション、不安全な出力処理、過剰なエージェンシーといった脆弱性を強調しており、AIセキュリティが設計段階から統合されることを保証します。
役割(RACI)
複雑なAXプロジェクトの成功には、明確な役割定義とアカウンタビリティが不可欠です。RACI(Responsible: 実行責任、Accountable: 最終責任、Consulted: 協議、Informed: 報告)マトリックスは、各ステークホルダーの具体的な関与を明確にします。
- Responsible (R): 作業を実行する個人またはチーム。
- Accountable (A): 成果物またはタスクの正確かつ完全な完了に対して最終的な責任を負う個人。タスクごとに「A」は1人だけです。
- Consulted (C): 意見を求められる個人またはグループで、通常は主題分野の専門家です。
- Informed (I): 進捗状況が常に報告される個人またはグループ。
AXプロジェクトにおける主要なステークホルダーには、通常、ビジネスオーナー、AI/MLエンジニア、データサイエンティスト、MLOpsエンジニア、セキュリティアーキテクト、法務・コンプライアンスチーム、IT運用担当者が含まれます。
要件カテゴリ(ECR, SFR, PER, SIR, DAR, SER, TER, QUR, COR, PMR, PSR)
詳細な要件定義は、AIソリューションの青写真となり、ビジネスニーズから技術実装、ガバナンスまで、あらゆる側面が網羅されていることを保証します。これらの要件は以下のように分類できます。
- ECR(エンタープライズ/ビジネスコンテキスト要件): 包括的なビジネス目標、戦略的整合性、およびAIが解決しようとする問題を定義します。
- SFR(システム機能要件): AIシステムが何をすべきか、その主要な機能と出力を含めて詳述します。
- PER(パフォーマンス要件): AIモデルの速度、スループット、応答時間、精度に関する基準を規定します。
- SIR(セキュリティ要件): 必要なセキュリティ制御、アクセス管理、データ保護、およびAI固有の脅威に対する回復力(OWASP Top 10 for LLMを適切に参照)を概説します。
- DAR(データ要件): データソース、形式、量、品質、およびあらゆる前処理またはアノテーションの必要性を規定します。
- SER(スケーラビリティと弾力性要件): 増加する負荷を処理し、様々な要求に適応するシステムの能力を記述します。
- TER(技術環境要件): 必要なハードウェア、ソフトウェア、プラットフォーム、および統合ポイントを定義します。
- QUR(品質要件): 信頼性、保守性、使いやすさ、堅牢性などの側面をカバーします。
- COR(コンプライアンスおよび規制要件): 法的枠組み、業界標準、および倫理的ガイドライン(例: EU AI Act、データプライバシー規制)への準拠を詳述します。
- PMR(プロジェクト管理要件): プロジェクトスコープ、タイムライン、予算制約、および報告構造を概説します。
- PSR(実装後サポートおよびメンテナンス要件): 継続的な監視、更新、トラブルシューティング、およびユーザーサポートの必要性を定義します。
この回の成果物サンプル
以下は、オープンソースのAXラボを基にしたこのフェーズの成果物サンプルです。組織の環境に合わせて調整してご利用ください。要件定義書の全体(Excel)はAXプロジェクト実践ガイドのハブからダウンロードできます。
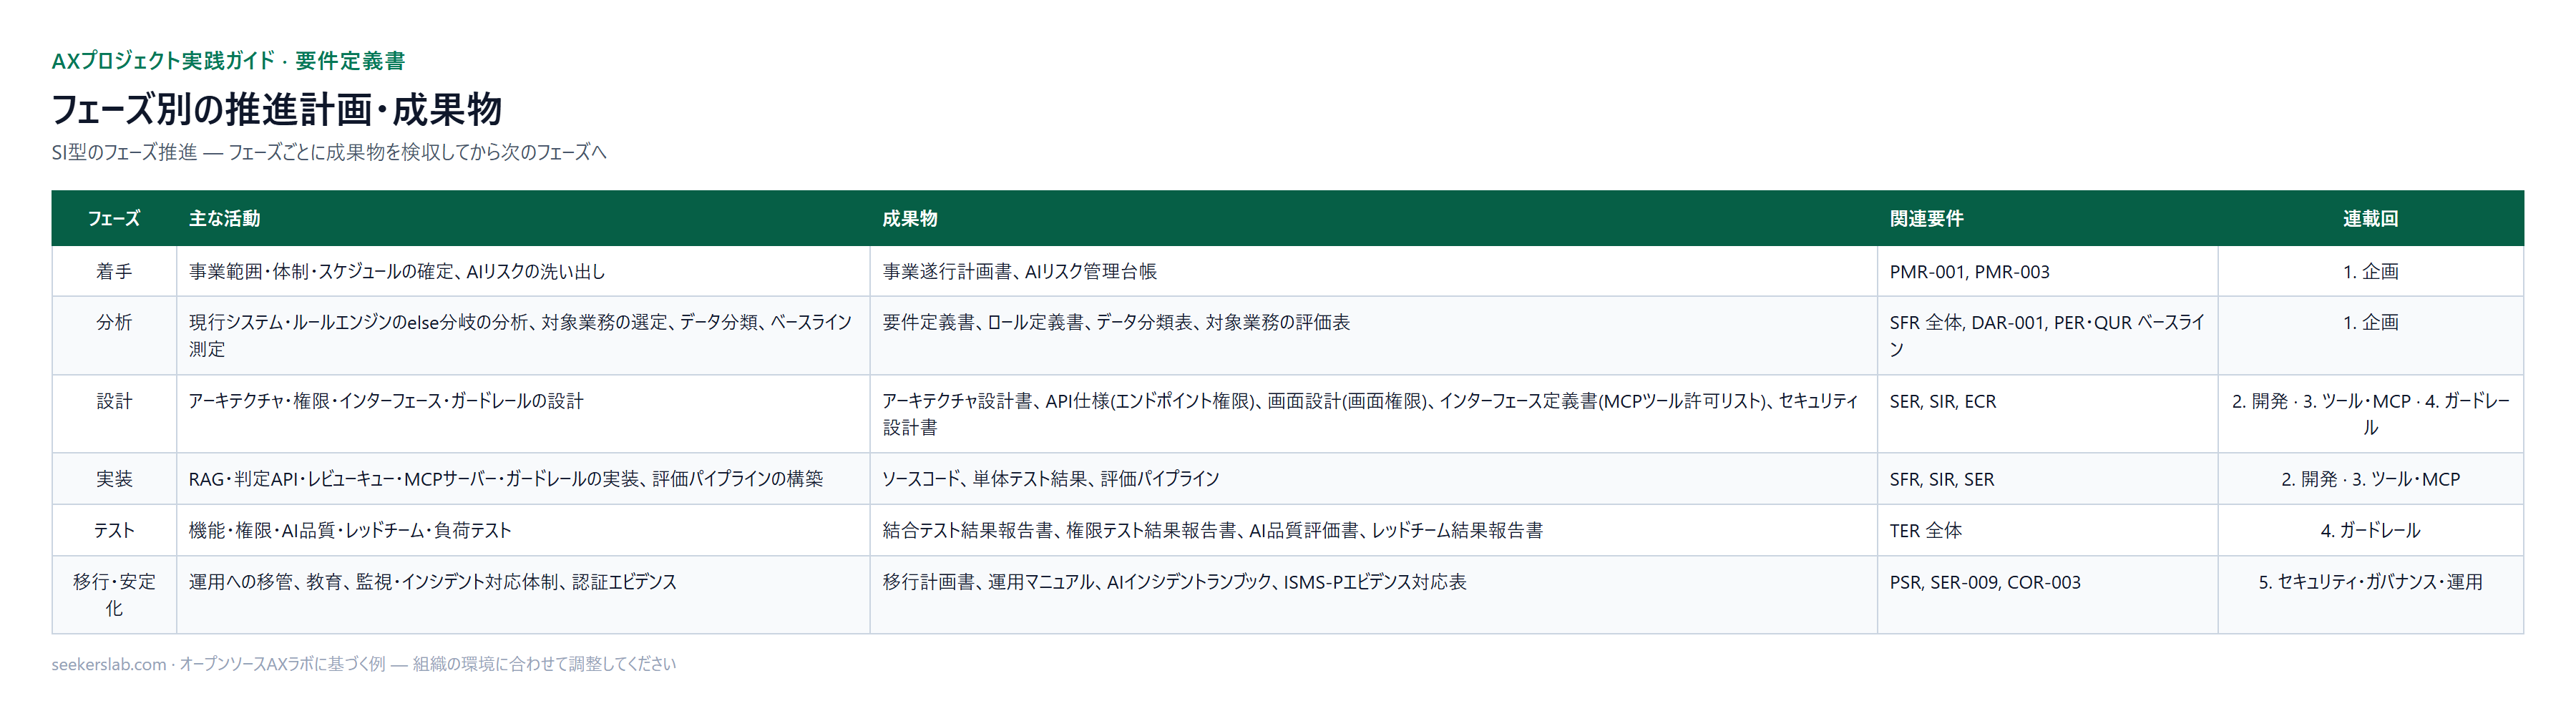 フェーズ別の推進計画・成果物 — SI型のフェーズ推進 — フェーズごとに成果物を検収してから次のフェーズへ
表で見る: フェーズ別の推進計画・成果物
| フェーズ | 主な活動 | 成果物 | 関連要件 | 連載回 |
|---|---|---|---|---|
| 着手 | 事業範囲・体制・スケジュールの確定、AIリスクの洗い出し | 事業遂行計画書、AIリスク管理台帳 | PMR-001, PMR-003 | 1. 企画 |
| 分析 | 現行システム・ルールエンジンのelse分岐の分析、対象業務の選定、データ分類、ベースライン測定 | 要件定義書、ロール定義書、データ分類表、対象業務の評価表 | SFR 全体, DAR-001, PER・QUR ベースライン | 1. 企画 |
| 設計 | アーキテクチャ・権限・インターフェース・ガードレールの設計 | アーキテクチャ設計書、API仕様(エンドポイント権限)、画面設計(画面権限)、インターフェース定義書(MCPツール許可リスト)、セキュリティ設計書 | SER, SIR, ECR | 2. 開発 · 3. ツール・MCP · 4. ガードレール |
| 実装 | RAG・判定API・レビューキュー・MCPサーバー・ガードレールの実装、評価パイプラインの構築 | ソースコード、単体テスト結果、評価パイプライン | SFR, SIR, SER | 2. 開発 · 3. ツール・MCP |
| テスト | 機能・権限・AI品質・レッドチーム・負荷テスト | 結合テスト結果報告書、権限テスト結果報告書、AI品質評価書、レッドチーム結果報告書 | TER 全体 | 4. ガードレール |
| 移行・安定化 | 運用への移管、教育、監視・インシデント対応体制、認証エビデンス | 移行計画書、運用マニュアル、AIインシデントランブック、ISMS-Pエビデンス対応表 | PSR, SER-009, COR-003 | 5. セキュリティ・ガバナンス・運用 |
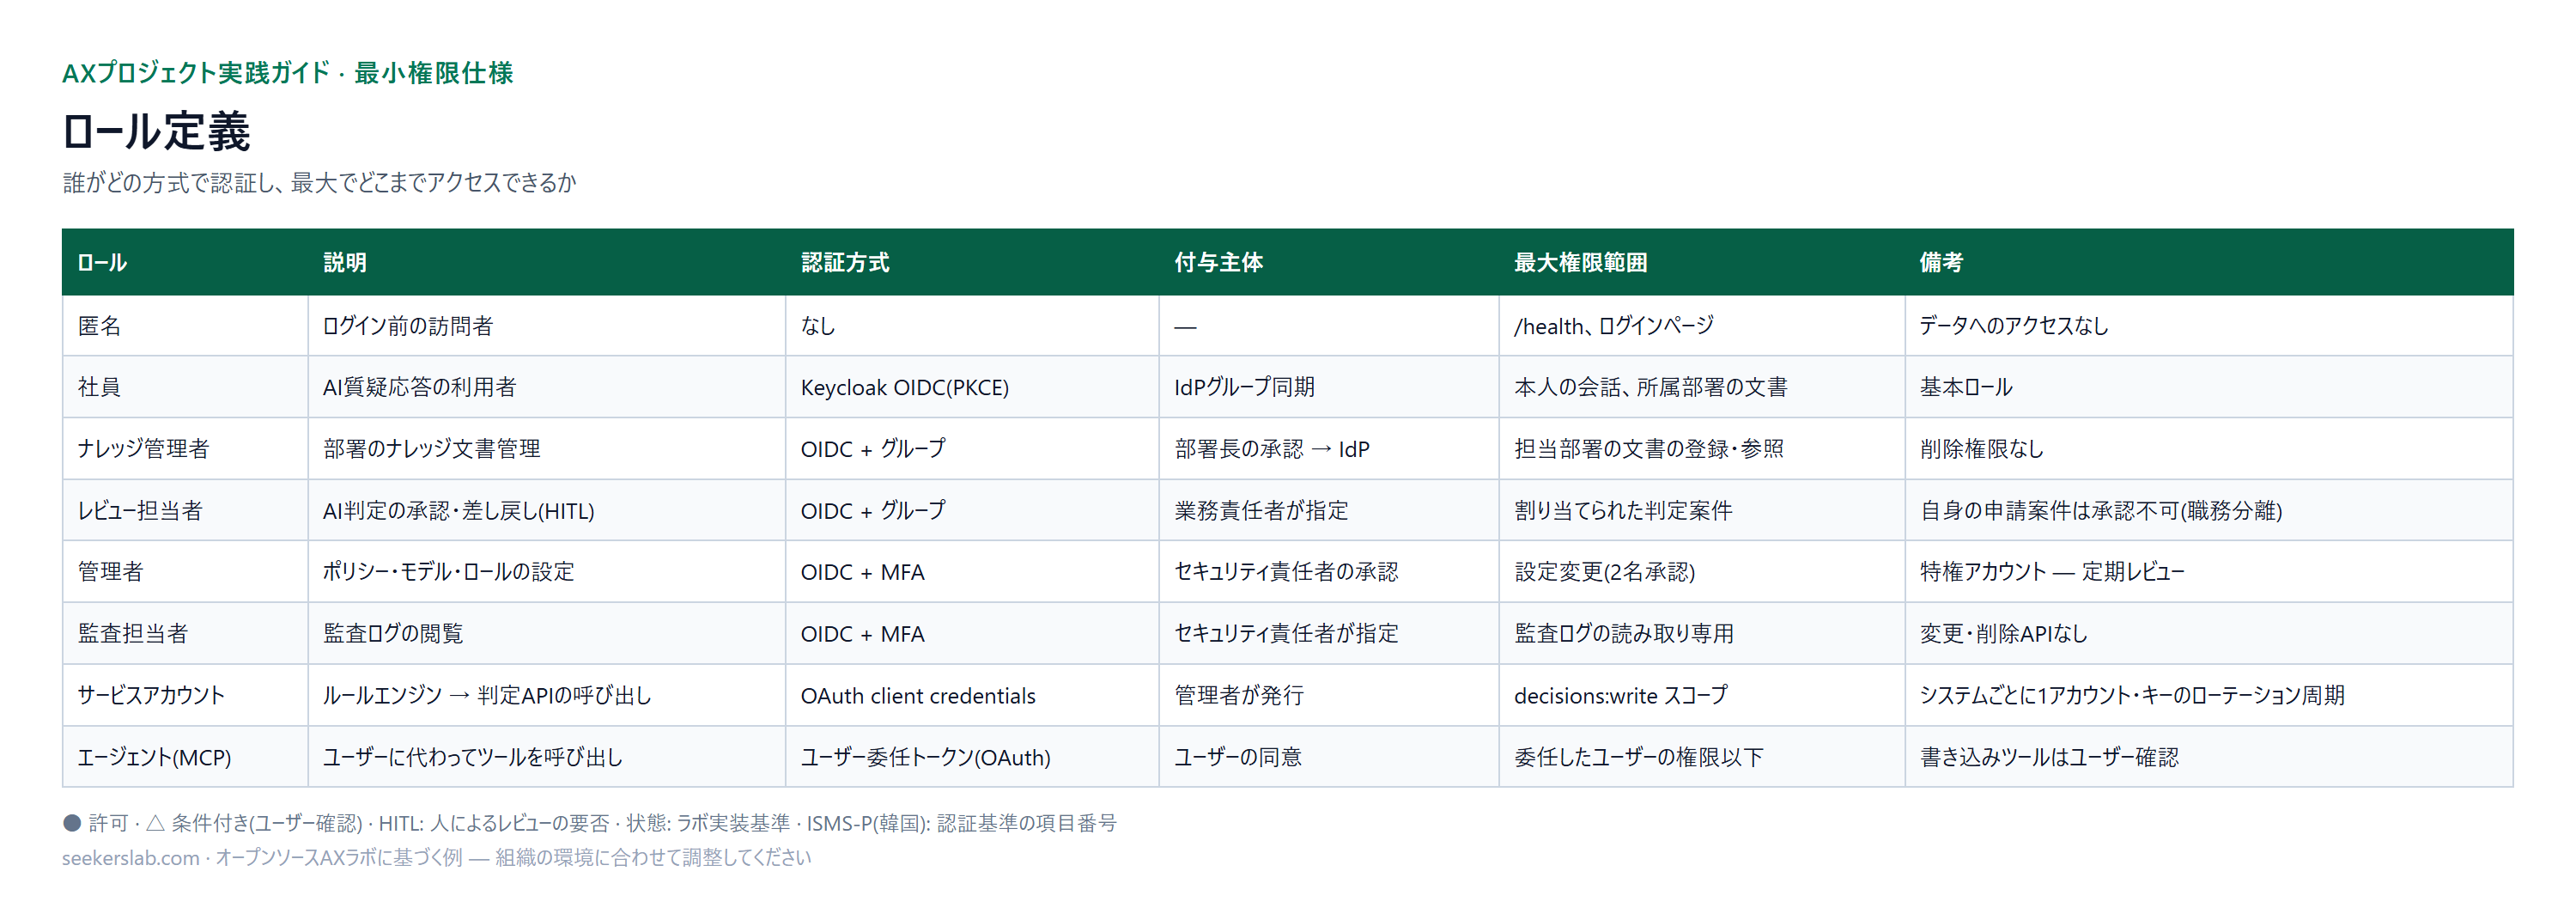 ロール定義 — 誰がどの方式で認証し、最大でどこまでアクセスできるか
表で見る: ロール定義
| ロール | 説明 | 認証方式 | 付与主体 | 最大権限範囲 | 備考 |
|---|---|---|---|---|---|
| 匿名 | ログイン前の訪問者 | なし | — | /health、ログインページ | データへのアクセスなし |
| 社員 | AI質疑応答の利用者 | Keycloak OIDC(PKCE) | IdPグループ同期 | 本人の会話、所属部署の文書 | 基本ロール |
| ナレッジ管理者 | 部署のナレッジ文書管理 | OIDC + グループ | 部署長の承認 → IdP | 担当部署の文書の登録・参照 | 削除権限なし |
| レビュー担当者 | AI判定の承認・差し戻し(HITL) | OIDC + グループ | 業務責任者が指定 | 割り当てられた判定案件 | 自身の申請案件は承認不可(職務分離) |
| 管理者 | ポリシー・モデル・ロールの設定 | OIDC + MFA | セキュリティ責任者の承認 | 設定変更(2名承認) | 特権アカウント — 定期レビュー |
| 監査担当者 | 監査ログの閲覧 | OIDC + MFA | セキュリティ責任者が指定 | 監査ログの読み取り専用 | 変更・削除APIなし |
| サービスアカウント | ルールエンジン → 判定APIの呼び出し | OAuth client credentials | 管理者が発行 | decisions:write スコープ | システムごとに1アカウント・キーのローテーション周期 |
| エージェント(MCP) | ユーザーに代わってツールを呼び出し | ユーザー委任トークン(OAuth) | ユーザーの同意 | 委任したユーザーの権限以下 | 書き込みツールはユーザー確認 |
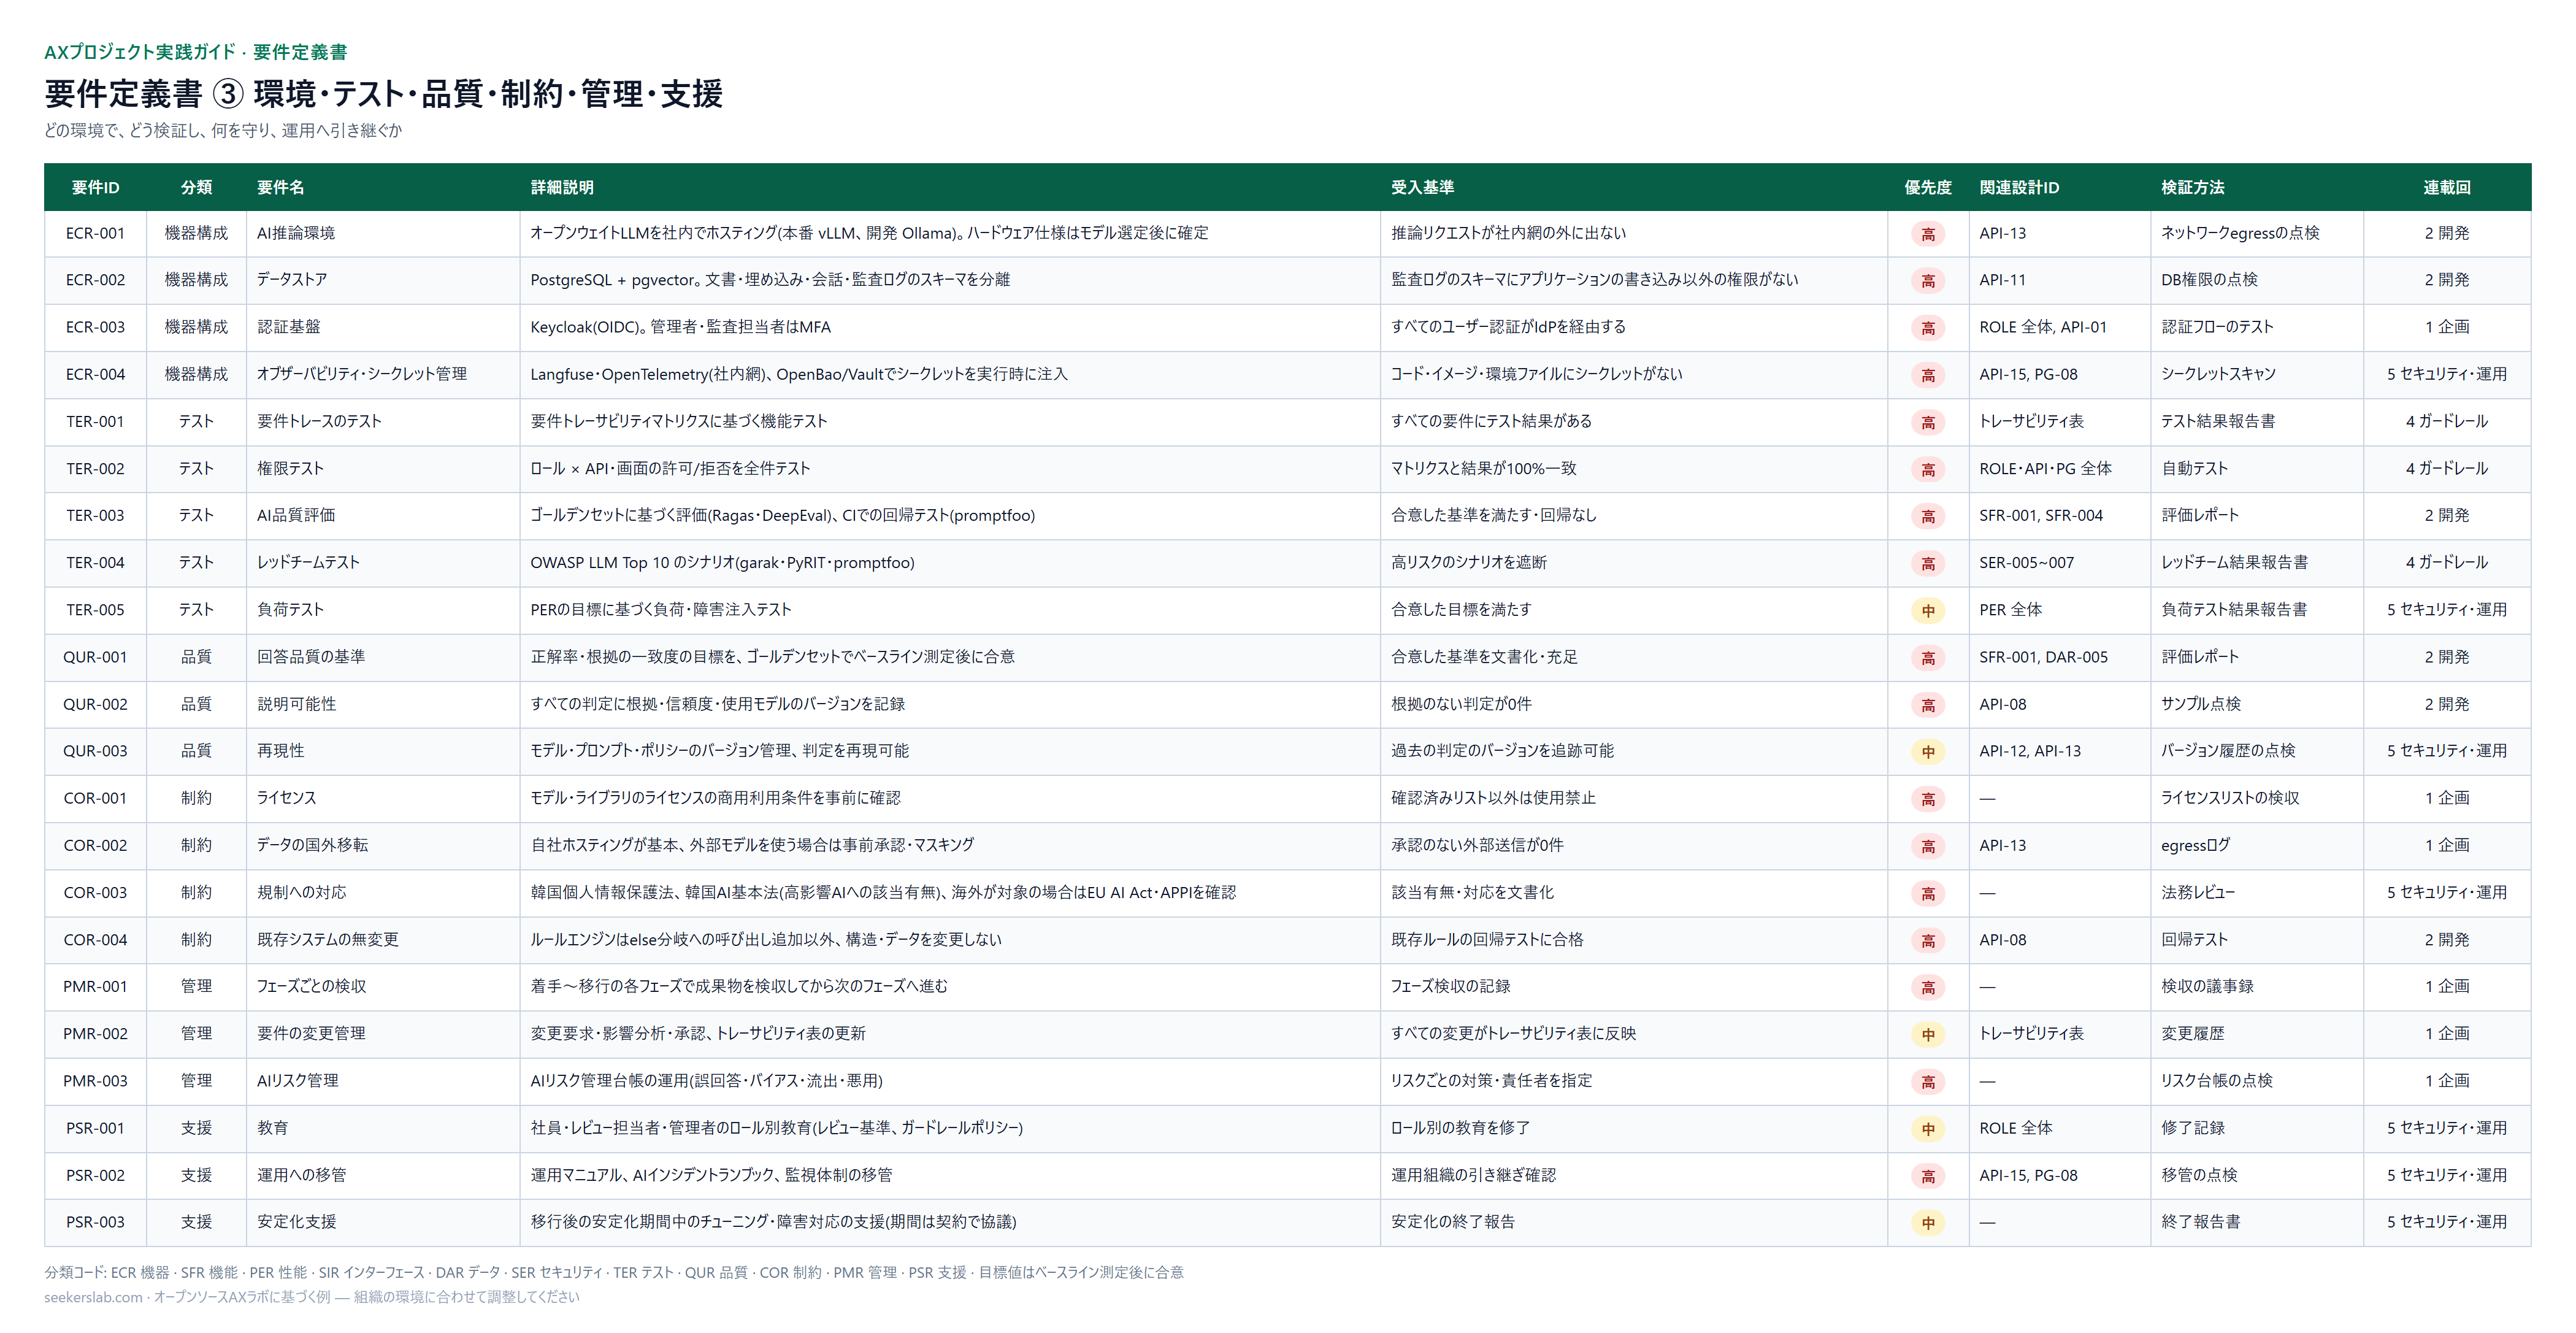 要件定義書 ③ 環境・テスト・品質・制約・管理・支援 — どの環境で、どう検証し、何を守り、運用へ引き継ぐか
表で見る: 要件定義書 ③ 環境・テスト・品質・制約・管理・支援
| 要件ID | 分類 | 要件名 | 詳細説明 | 受入基準 | 優先度 | 関連設計ID | 検証方法 | 連載回 |
|---|---|---|---|---|---|---|---|---|
| ECR-001 | 機器構成 | AI推論環境 | オープンウェイトLLMを社内でホスティング(本番 vLLM、開発 Ollama)。ハードウェア仕様はモデル選定後に確定 | 推論リクエストが社内網の外に出ない | 高 | API-13 | ネットワークegressの点検 | 2 開発 |
| ECR-002 | 機器構成 | データストア | PostgreSQL + pgvector。文書・埋め込み・会話・監査ログのスキーマを分離 | 監査ログのスキーマにアプリケーションの書き込み以外の権限がない | 高 | API-11 | DB権限の点検 | 2 開発 |
| ECR-003 | 機器構成 | 認証基盤 | Keycloak(OIDC)。管理者・監査担当者はMFA | すべてのユーザー認証がIdPを経由する | 高 | ROLE 全体, API-01 | 認証フローのテスト | 1 企画 |
| ECR-004 | 機器構成 | オブザーバビリティ・シークレット管理 | Langfuse・OpenTelemetry(社内網)、OpenBao/Vaultでシークレットを実行時に注入 | コード・イメージ・環境ファイルにシークレットがない | 高 | API-15, PG-08 | シークレットスキャン | 5 セキュリティ・運用 |
| TER-001 | テスト | 要件トレースのテスト | 要件トレーサビリティマトリクスに基づく機能テスト | すべての要件にテスト結果がある | 高 | トレーサビリティ表 | テスト結果報告書 | 4 ガードレール |
| TER-002 | テスト | 権限テスト | ロール × API・画面の許可/拒否を全件テスト | マトリクスと結果が100%一致 | 高 | ROLE・API・PG 全体 | 自動テスト | 4 ガードレール |
| TER-003 | テスト | AI品質評価 | ゴールデンセットに基づく評価(Ragas・DeepEval)、CIでの回帰テスト(promptfoo) | 合意した基準を満たす・回帰なし | 高 | SFR-001, SFR-004 | 評価レポート | 2 開発 |
| TER-004 | テスト | レッドチームテスト | OWASP LLM Top 10 のシナリオ(garak・PyRIT・promptfoo) | 高リスクのシナリオを遮断 | 高 | SER-005~007 | レッドチーム結果報告書 | 4 ガードレール |
| TER-005 | テスト | 負荷テスト | PERの目標に基づく負荷・障害注入テスト | 合意した目標を満たす | 中 | PER 全体 | 負荷テスト結果報告書 | 5 セキュリティ・運用 |
| QUR-001 | 品質 | 回答品質の基準 | 正解率・根拠の一致度の目標を、ゴールデンセットでベースライン測定後に合意 | 合意した基準を文書化・充足 | 高 | SFR-001, DAR-005 | 評価レポート | 2 開発 |
| QUR-002 | 品質 | 説明可能性 | すべての判定に根拠・信頼度・使用モデルのバージョンを記録 | 根拠のない判定が0件 | 高 | API-08 | サンプル点検 | 2 開発 |
| QUR-003 | 品質 | 再現性 | モデル・プロンプト・ポリシーのバージョン管理、判定を再現可能 | 過去の判定のバージョンを追跡可能 | 中 | API-12, API-13 | バージョン履歴の点検 | 5 セキュリティ・運用 |
| COR-001 | 制約 | ライセンス | モデル・ライブラリのライセンスの商用利用条件を事前に確認 | 確認済みリスト以外は使用禁止 | 高 | — | ライセンスリストの検収 | 1 企画 |
| COR-002 | 制約 | データの国外移転 | 自社ホスティングが基本、外部モデルを使う場合は事前承認・マスキング | 承認のない外部送信が0件 | 高 | API-13 | egressログ | 1 企画 |
| COR-003 | 制約 | 規制への対応 | 韓国個人情報保護法、韓国AI基本法(高影響AIへの該当有無)、海外が対象の場合はEU AI Act・APPIを確認 | 該当有無・対応を文書化 | 高 | — | 法務レビュー | 5 セキュリティ・運用 |
| COR-004 | 制約 | 既存システムの無変更 | ルールエンジンはelse分岐への呼び出し追加以外、構造・データを変更しない | 既存ルールの回帰テストに合格 | 高 | API-08 | 回帰テスト | 2 開発 |
| PMR-001 | 管理 | フェーズごとの検収 | 着手〜移行の各フェーズで成果物を検収してから次のフェーズへ進む | フェーズ検収の記録 | 高 | — | 検収の議事録 | 1 企画 |
| PMR-002 | 管理 | 要件の変更管理 | 変更要求・影響分析・承認、トレーサビリティ表の更新 | すべての変更がトレーサビリティ表に反映 | 中 | トレーサビリティ表 | 変更履歴 | 1 企画 |
| PMR-003 | 管理 | AIリスク管理 | AIリスク管理台帳の運用(誤回答・バイアス・流出・悪用) | リスクごとの対策・責任者を指定 | 高 | — | リスク台帳の点検 | 1 企画 |
| PSR-001 | 支援 | 教育 | 社員・レビュー担当者・管理者のロール別教育(レビュー基準、ガードレールポリシー) | ロール別の教育を修了 | 中 | ROLE 全体 | 修了記録 | 5 セキュリティ・運用 |
| PSR-002 | 支援 | 運用への移管 | 運用マニュアル、AIインシデントランブック、監視体制の移管 | 運用組織の引き継ぎ確認 | 高 | API-15, PG-08 | 移管の点検 | 5 セキュリティ・運用 |
| PSR-003 | 支援 | 安定化支援 | 移行後の安定化期間中のチューニング・障害対応の支援(期間は契約で協議) | 安定化の終了報告 | 中 | — | 終了報告書 | 5 セキュリティ・運用 |
FAQ
Q1: DXとAXの主な違いは何ですか?
A1: デジタルトランスフォーメーション(DX)は、主に既存プロセスのデジタル化と、デジタル技術を活用した効率向上に焦点を当てています。Accelerated Experience(AX)は、DXを拡張し、AIと高度な自動化を統合することで、認知タスクを拡張し、ハイパーパーソナライゼーションを可能にし、単なるデジタル化を超えて、より迅速かつインテリジェントな成果を達成します。
Q2: AXプロジェクトにおいて、ユースケース評価シートが不可欠なのはなぜですか?
A2: ユースケース評価シートは、ビジネス価値、技術的実現可能性、データ準備状況、リスクなどの事前定義された基準に基づいて、潜在的なAIイニシアチブを評価し、優先順位を付けるための客観的かつ定量的なフレームワークを提供します。これにより、戦略的目標と整合し、最も高いインパクトと成功の可能性を秘めたプロジェクトにリソースが割り当てられることを保証します。
Q3: オープンソースと商用AIモデルのどちらを選択する際に考慮すべき主要な点は何ですか?
A3: 主な考慮事項には、ライセンス上の影響(特にオープンソースモデルの商用利用に関するもの)、総所有コスト、必要なパフォーマンス、データプライバシーとセキュリティの要件、モデルのファインチューニングまたはカスタマイズの能力、およびエンタープライズグレードのサポートとメンテナンスの利用可能性が含まれます。
Q4: EU AI ActはAXプロジェクトの計画にどのように影響しますか?
A4: EU AI Actは、AIの開発と展開に対してリスクベースのアプローチを義務付けています。プロジェクト計画には、適合性評価、リスク管理システム、人間による監視、透明性要件を含む特定の規制義務への準拠を確保するために、AIシステムのリスクを早期に分類(許容できないリスク、高リスク、限定リスク、最小リスク)することが組み込まれる必要があります。
Q5: RACIマトリックスはAXプロジェクトにおいてどのような役割を果たしますか?
A5: RACIマトリックスは、各タスクと成果物に対して誰がResponsible(実行責任)、Accountable(最終責任)、Consulted(協議)、Informed(報告)であるかを定義することで、役割と責任を明確にします。これにより、曖昧さを減らし、コミュニケーションを改善し、意思決定を効率化し、すべてのステークホルダーが自身の関与を理解することを確実にします。これは、複雑なクロスファンクショナルなAIイニシアチブにとって極めて重要です。
AXプロジェクトの成功裏の開始は、綿密な企画、厳格な分析、そして関連する機会とリスクの両方に対する明確な理解にかかっています。正確な要件を定義し、ユースケースを戦略的に評価し、堅牢なガバナンスフレームワークを確立することにより、組織は変革的なAI導入のための強固な基盤を築くことができます。「AXプロジェクト実践ガイド」の第2回では、これらの初期計画の実践的な実行に焦点を当て、次の重要なステップである「開発、実装、プロトタイピング」について詳しく説明します。
次の記事: AXプロジェクト実践ガイド 第2回 — 既存システム向けオープンソースAI統合パターン →
AXプロジェクトのご相談
既存システムにAIを加えるAXプロジェクトを、ユースケースの選定・要件定義から構築まで、SeekersLabがSI方式でご支援します。導入をご検討中の方はお気軽にお問い合わせください。
- メール: contact@seekerslab.com
- 電話: +82-2-2039-8160(平日 09:00〜18:00、韓国時間)