


主要な回答: AIエージェントとは、人が目標を与えるとLLM(大規模言語モデル)が自ら作業を計画し、検索・API・社内システムなどのツールを呼び出して結果を確認しながら、作業を最後まで遂行するソフトウェアです。質問に答えるだけのチャットボットとは異なり、AIエージェントは実際に「行動(アクション)」を実行するため、その利便性と同じくらい、権限とセキュリティ統制を合わせて設計する必要があります。
- 意味:目標 → 計画 → ツール実行 → 結果確認を繰り返すLLMベースの自律実行ソフトウェア
- 構成:LLM(頭脳)、計画、ツール(MCPなどで接続)、メモリ
- 種類:自律性のレベル(補助型・半自律型・自律型)、構成(シングル・マルチエージェント)、業務(コーディング・業務自動化・顧客相談・セキュリティ運用)
- 導入時の主要なリスク:プロンプトインジェクション、過度な権限、外部ツール接続、データ漏洩
最終更新:2026年11月
AIエージェントとは?意味と定義
AIエージェントの意味を一行でまとめると、「目標を受け、自ら計画し、ツールを使って仕事を完了させるAI」です。「話すAI」から「仕事をするAI」へ移行する段階と見なせます。例えば、「先週の障害チケットを要約して担当チームに共有してほしい」というリクエストを受け取ると、エージェントはチケットシステムを照会し、内容を要約し、メッセンジャーやメールツールを呼び出して共有まで完了させます。人は目標設定と承認を担い、中間段階はエージェントが判断します。
AIエージェントとチャットボットの違い
最も大きな違いは、チャットボットは回答を生成し、AIエージェントは行動を実行する点です。
| 区分 | チャットボット(生成AI対話) | AIエージェント |
|---|---|---|
| 役割 | 質問への回答・要約・草案作成 | 目標を受け、複数の段階を計画し実行 |
| 外部システム | ほとんど接続しない | 検索、API、DB、社内システムをツールとして呼び出す |
| 結果 | テキスト | 実際の変更(チケット作成、メール送信、設定変更など) |
| 人の役割 | 回答を読んで直接処理 | 目標指定、重要な段階の承認、結果確認 |
| 主なリスク | 誤った回答(ハルシネーション) | 誤った行動:権限の誤用、データ漏洩、連鎖的エラー |
エージェンティックAIとAIエージェントの違い
エージェンティックAI(Agentic AI)とは、AIが自ら目標を細分化し、計画・実行・修正を行う方式や性質を指す言葉であり、AIエージェントはその方式で動作する個別のソフトウェアを指します。つまり、「エージェンティックAIシステムは、1つ以上のAIエージェントで構成される」と理解すればよいでしょう。実務では、これら2つの言葉が混同して使われることも少なくありません。
AIエージェントの動作原理と構造
ほとんどのAIエージェントは4つの構成要素で成り立ち、「思考 → ツール実行 → 結果観察 → 次の行動」を目標達成まで繰り返します。
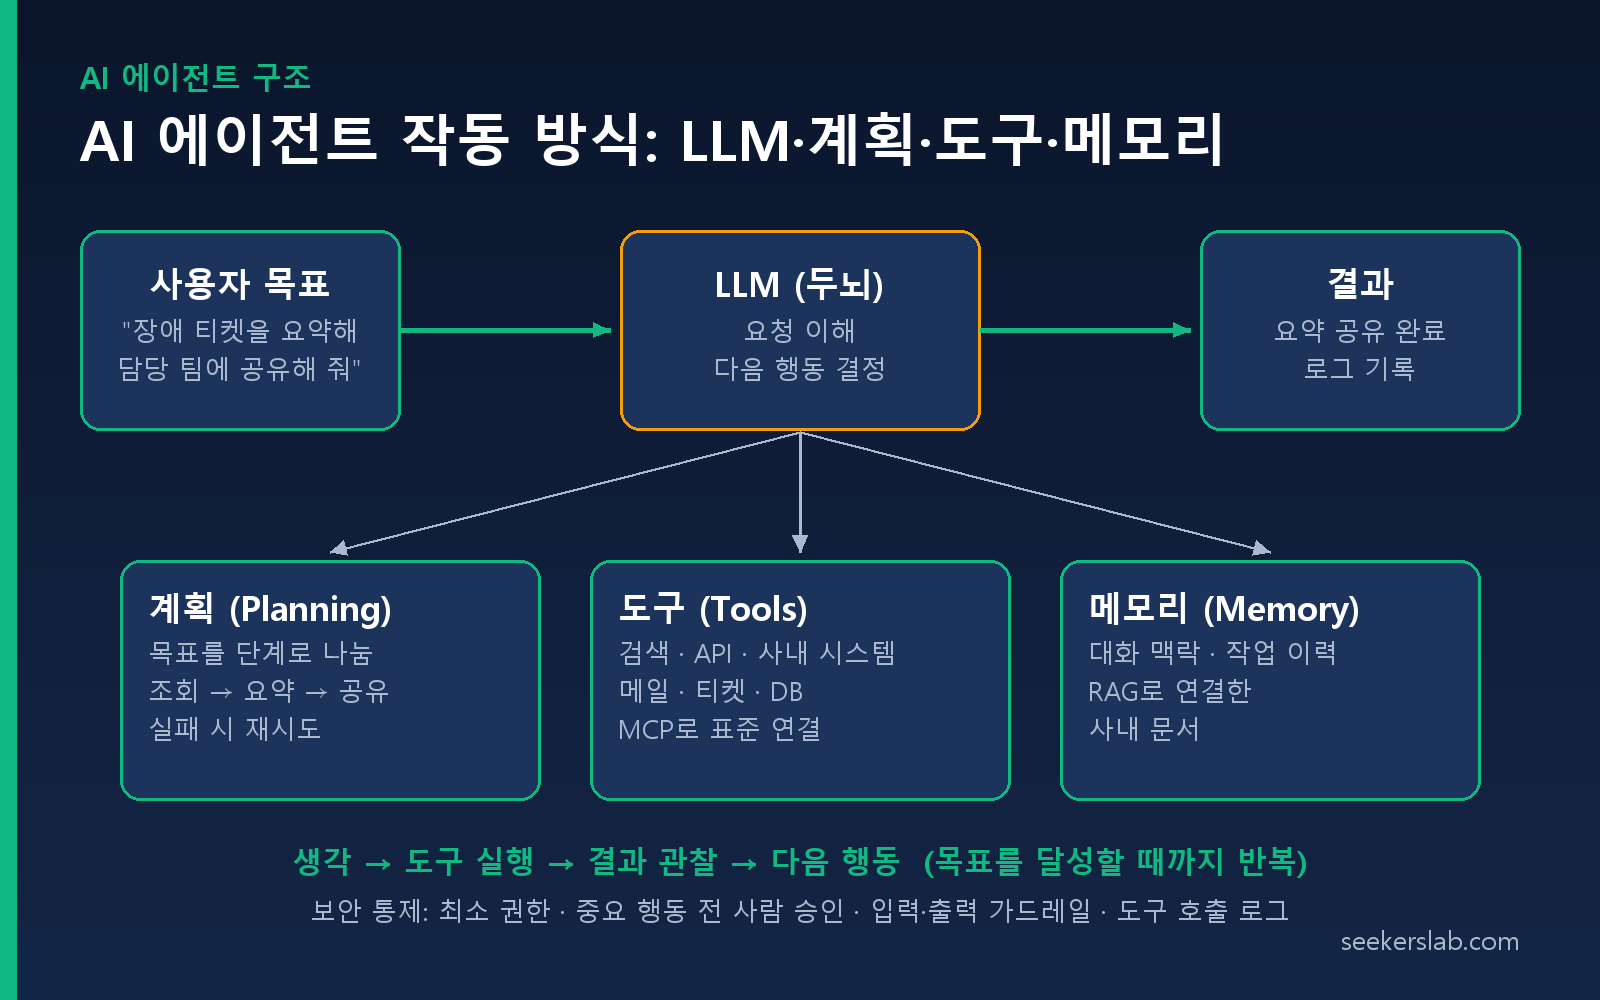 AIエージェント動作原理:LLMが計画を立て、ツール(MCP)とメモリを使用して目標達成まで繰り返します。
| 構成要素 | 役割 | 例 |
|---|---|---|
| LLM(頭脳) | リクエストを理解し、次の行動を決定 | 商用LLM API、社内構築オープンソースLLM |
| 計画 (Planning) | 目標を小さな段階に分け、順序を決定 | 「照会 → 要約 → 共有」の順序決定、失敗時の再試行 |
| ツール (Tools) | 実際の作業を実行する関数・API | 検索、社内DB照会、チケット作成、メール送信、コード実行 |
| メモリ (Memory) | 会話の文脈と以前の結果を記憶 | 作業履歴、ユーザーの好み、RAGで接続した社内文書 |
AIエージェントとMCP・A2A
- MCP(Model Context Protocol):AIエージェントが外部ツールやデータに接続する方法を標準化したプロトコルです。ツールごとに個別に連携コードを作成する必要がないため、急速に普及しましたが、接続されたツールサーバーがそのまま攻撃経路となる可能性があります。詳細については、MCPセキュリティガイド:AIエージェントを社内システムに安全に接続する方法をご参照ください。
- A2A(Agent2Agent):異なるAIエージェント間で作業をやり取りするための通信規格です。マルチエージェントシステムにおいて、エージェント間の連携に用いられます。
AIエージェントの種類
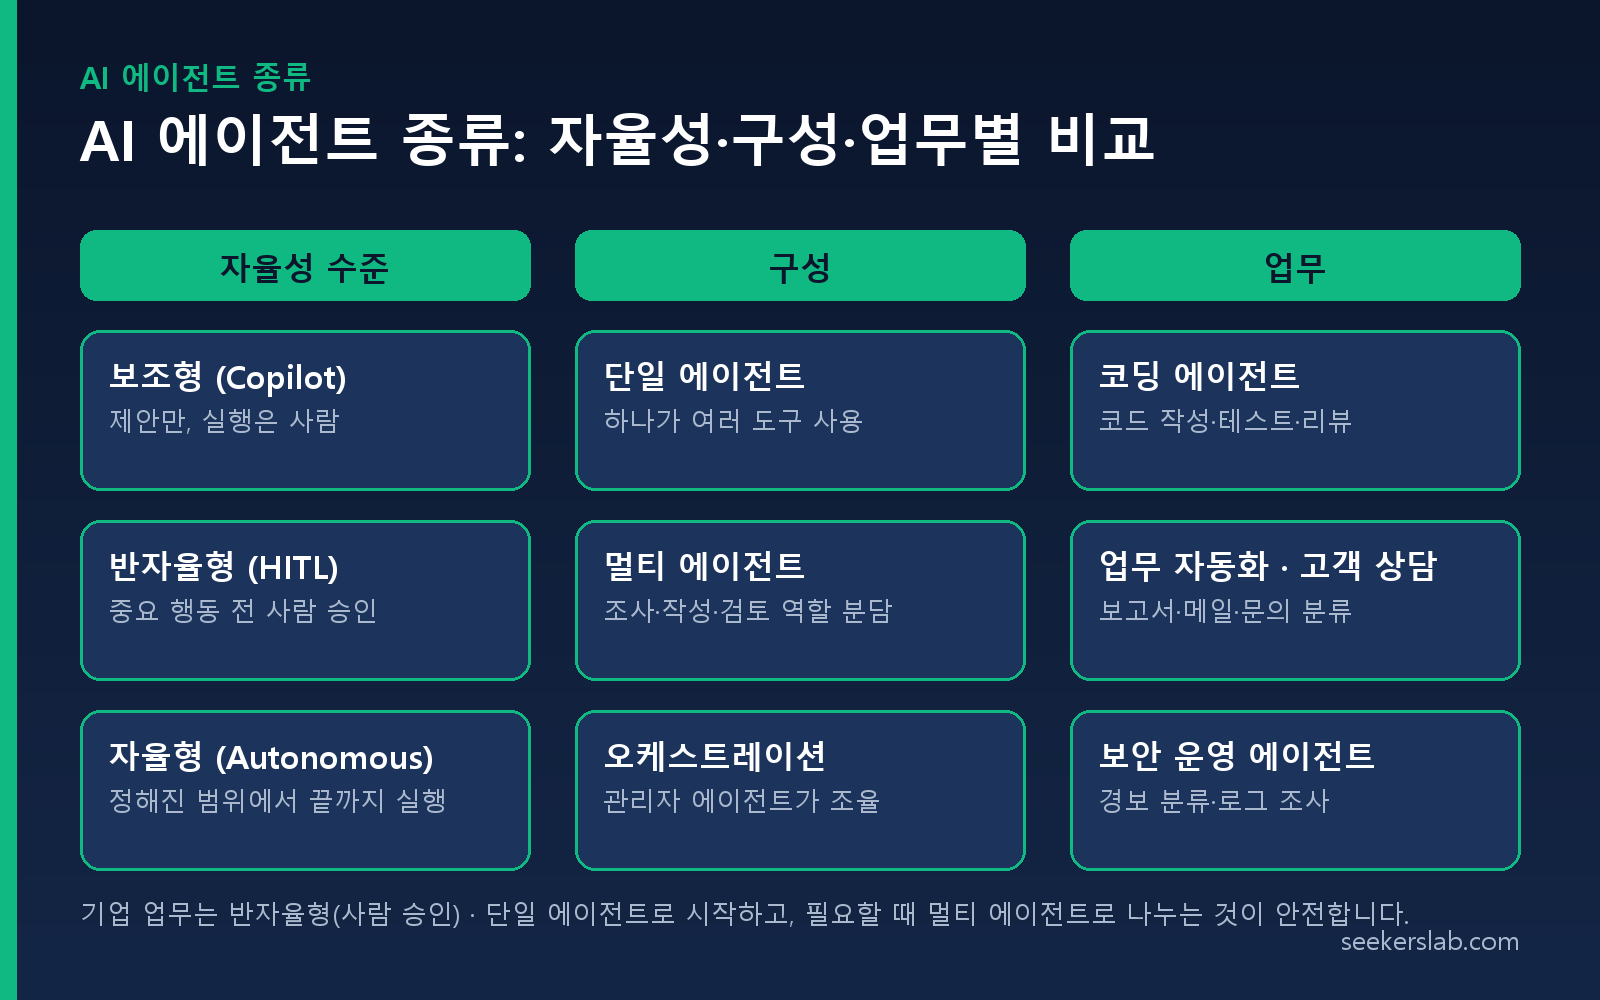 AIエージェントの種類:自律性レベル、構成(シングル・マルチエージェント)、業務別の比較
1. 自律性レベルによる種類
- 補助型(Copilot):人が作業している間、提案のみを行い、実行は人が行います。コードの自動補完、文書の草案提案が代表的です。
- 半自律型(Human-in-the-loop):エージェントが段階を実行するものの、送金・削除・外部送信といった重要な行動の前には人の承認を受けます。企業業務において最も現実的な形態です。
- 自律型(Autonomous):定められた範囲内で承認なしに最後まで実行します。影響が小さく、元に戻しやすい業務に限定するのが一般的です。
2. 構成による種類:シングルエージェントとマルチエージェント
- シングルエージェント:1つのエージェントが複数のツールを使って作業を処理します。構造が単純なため、導入しやすいです。
- マルチエージェントシステム:調査・作成・レビューのように役割が異なる複数のエージェントが連携します。これらを調整する構造をマルチエージェントオーケストレーションと呼び、通常、作業を分担して結果を統合する「管理者(オーケストレーター)」エージェントを配置します。複雑な作業に有利ですが、エージェント間でやり取りされるメッセージも攻撃経路となる可能性があり、統制ポイントが増加します。
3. 業務による種類
- コーディングエージェント:コード作成、テスト実行、バグ修正、コードレビュー
- 業務自動化エージェント(業務用AIエージェント):レポート作成、スケジュール・メール処理、社内システム間のデータ整理
- 顧客相談エージェント:問い合わせ分類、注文・予約照会、オペレーター連携
- セキュリティ運用エージェント:アラート分類、ログ調査、対応手順の実行補助(AIエージェントベースのセキュリティ自動化参照)
AIエージェント活用事例:業務別例
企業用AIエージェントは、反復的であるものの、ルールだけでは処理が難しい判断を多く含む業務において大きな効果を発揮します。
| 業務 | エージェントの役割 | 人が継続して担当すべき業務 |
|---|---|---|
| IT運用 | 障害チケットの要約、関連ログ照会、担当者割り当て提案 | 原因判断、復旧措置の承認 |
| 顧客サポート | 問い合わせ分類、FAQベースの一次回答、注文状況照会 | 返金・例外処理、不満顧客対応 |
| 営業・マーケティング | リード情報整理、提案書草案、会議記録の要約 | 価格・契約条件の決定 |
| 開発 | テスト作成・実行、簡単なバグ修正、コードレビューコメント | 設計決定、デプロイ承認 |
| セキュリティ | アラートの一次分類、脅威情報照会、調査報告書草案 | 遮断・隔離などの対応決定 |
| 金融 | 内部文書検索、規定確認、相談記録整理 | 顧客資産に影響を与える取引・承認 |
共通点は、取り返しのつかない決定は人が承認するという点です。企業事例については、企業AI導入事例:AX(AIトランスフォーメーション)成功事例と業務別活用事例でさらに詳しくご覧いただけます。
AIエージェントの作成:開発方法とフレームワーク
AIエージェントを作成する方法は、大きく分けて2つあります。ノーコードエージェントプラットフォームでツールを接続して作成する方法と、エージェントフレームワークでコードを記述する方法です。オープンソースフレームワークとしては、LangGraph、CrewAI、AutoGenなどが広く利用されています。いずれの方法でも、開発手順は似ています。
- 目標定義:エージェントが完了すべき作業と成功基準を1文で定めます。
- ツール設計:必要なAPI・データをツールとして定義し、各ツールの権限(読み取り/書き込み)を定めます。
- LLMとプロンプト選択:作業の難易度とデータ持ち出しの可否(クラウドAPIまたは社内LLM)を基準に選択します。
- 承認段階設計:取り返しのつかない行動の前に人の承認を設けます。
- テスト:正常なリクエストと攻撃的なリクエスト(プロンプトインジェクションなど)を両方入れて検証します。
- 運用:全てのツール呼び出しをログに残し、異常行動を監視します。
このように、エージェントが安全に機能するよう、ツール・権限・検証・ログを設計する作業をAIエージェントエンジニアリング、またはハーネスエンジニアリングとも呼びます。
企業のAIエージェント導入段階
- 課題選定:反復的で規則化しにくい判断を多く含む業務を一つ選びます。失敗しても被害が少ない業務を最初の課題とすることが推奨されます。
- 権限設計:エージェントが使用するツールとデータの範囲を、業務に必要最低限に限定します(最小権限)。人のアカウントをそのまま借用しないようにします。
- ガードレール適用:入力と出力を検査し、プロンプトインジェクション、個人情報漏洩、禁止された行動を防ぎます。
- 評価:正常なリクエストが適切に処理されるか、攻撃的なリクエストが阻止されるかをテストセットで合わせて確認します。
- 運用:ツール呼び出しログ、重要行動の承認、異常行動の監視を維持します。
段階別の計画は企業AI導入方法:AX推進段階・ロードマップガイド、オンプレミス構築は社内AI構築方法:オンプレミスLLM・RAG構築費用と段階で引き続きご覧いただけます。
AIエージェントのセキュリティリスク:導入前に防ぐべき4つの点
AIエージェントは行動を実行するため、誤った場合、「誤った回答」ではなく「誤った実行」につながります。OWASP Top 10 for LLM Applications 2025でも、プロンプトインジェクション(LLM01)と過度な権限・自律性(Excessive Agency、LLM06)を主要なリスクとして挙げています。
| リスク | 発生要因 | 対応策 |
|---|---|---|
| プロンプトインジェクション | 文書・メール・ウェブページに隠された指示をエージェントが実行 | 入力・出力ガードレール、外部コンテンツと指示の分離 |
| 過度な権限 | 必要以上のツール・データ権限により被害範囲が拡大 | 最小権限、読み取り/書き込みの分離、重要行動の承認 |
| 外部ツール(MCP)接続 | 検証されていないツールサーバーやツール説明文に隠された指示 | 許可されたツールのみ接続、ツール呼び出しログ・レビュー |
| データ漏洩 | 個人情報・機密情報が応答や外部呼び出しによって流出 | 個人情報マスキング、外部送信遮断ポリシー |
金融保安院のAIエージェントセキュリティ脅威と評価基準
国内の金融業界でも同様のリスクが議論されています。金融保安院は2025年6月、AIエージェントの主要なセキュリティ脅威として、外部データに隠された指示によってエージェントを操縦する攻撃や、ツール説明の操作などを公開し、意思決定の記録・追跡、人のレビュー・承認、最小権限、リアルタイムモニタリングを対応策として提示しました。2026年10月には、金融分野AIエージェントセキュリティ評価基準(案)を策定し、点検範囲をモデル(脱獄、システムプロンプト流出)から実行レイヤー(実行権限・隔離、ツール実行承認統制、自律実行制限・中断)まで拡大すると発表しました。この基準は草案段階で報道されたものであるため、最終的な内容は金融保安院の公式発表をご確認ください。
リスク別の詳細な対応については、以下の記事でまとめています。
- AIエージェントセキュリティのベストプラクティス:脅威、権限・認証管理と侵害防止
- AIエージェントの権限管理:最小権限原則で誤用・乱用を防ぐ方法
- AIエージェント認証管理のベストプラクティス:API呼び出し認証・認可(AuthZ)設計
- LLMガードレール構築ガイド:プロンプトインジェクション防御とレッドチームテスト
エージェントの入力と出力を一箇所で検査するには、KYRA AI Guardrail(AIガードレールソリューション)のように、LLMの前段にプロンプトインジェクションを遮断し、個人情報をマスキングするレイヤーを設ける方法があります。
一目でわかるまとめ
- AIエージェントとは、目標を受け、自ら計画し、ツールを呼び出して作業を完了するLLMベースのソフトウェアです。
- チャットボットは回答を生成し、AIエージェントは行動を実行します。エージェンティックAIはその動作方式を指す言葉です。
- 構成要素はLLM・計画・ツール・メモリであり、ツール接続にはMCP、エージェント間通信にはA2Aが用いられます。
- 種類は自律性(補助型・半自律型・自律型)、構成(シングル・マルチエージェント)、業務別に分類できます。
- 企業導入の核心は、最小権限、重要行動に対する人の承認、入力・出力ガードレールです。
よくある質問
AIエージェントの意味を一行で説明すると?
目標を与えると、LLMが自ら計画を立て、ツールを呼び出して作業を完了するソフトウェアです。
AIエージェントとチャットボットは何が違いますか?
チャットボットは回答を生成し、AIエージェントはツールを使って実際の作業を実行します。そのため、エージェントには権限管理と承認プロセスが合わせて必要です。
エージェンティックAIとAIエージェントは同じ言葉ですか?
似ていますが、異なります。エージェンティックAIはAIが自ら計画し実行する方式を指し、AIエージェントはその方式で動作する個別のソフトウェアを指します。
AIエージェントを作成するには何から始めるべきですか?
まず、一つの業務を定め、その業務に必要なツール(API)とデータ範囲を定義します。次に、ノーコードプラットフォームやLangGraph・CrewAIなどのフレームワークを選択し、人の承認段階を設けた上で、小規模な範囲から始めるのが安全です。
AIエージェントとMCPはどのような関係ですか?
MCPは、AIエージェントが外部ツール・データに接続するための標準的な方法です。エージェントが使用できるツールを増やす一方で、接続されるツールが増えるほど、権限とツール検証の管理が重要になります。
マルチエージェントはいつ必要ですか?
調査・作成・レビューのように役割が明確に分かれる複雑な作業の場合に有利です。エージェント数が増えるほど統制ポイントも増加するため、シングルエージェントから始めて、必要に応じて分割する方が良いでしょう。
企業がAIエージェントを導入する際に最も優先すべきセキュリティ対策は何ですか?
最小権限、重要行動に対する人の承認、入力・出力ガードレールです。これら3つがあれば、プロンプトインジェクションが発生しても被害範囲を大幅に軽減できます。





